Sabtu, 20 Juni 2009

GNS3 Simulator Overview

What is GNS3 ?

GNS3 is a graphical network simulator that allows simulation of complex networks.

To allow complete simulations, GNS3 is strongly linked with :

* Dynamips, the core program that allows Cisco IOS emulation.
* Dynagen, a text-based front-end for Dynamips.
* Pemu, a Cisco PIX firewall emulator based on Qemu.


GNS3 is an excellent complementary tool to real labs for Cisco network engineers, administrators and people wanting to pass certifications such as CCNA, CCNP, CCIP or CCIE.

It can also be used to experiment features of Cisco IOS or to check configurations that need to be deployed later on real routers.

This project is an open source, free program that may be used on multiple operating systems, including Windows, Linux, and MacOS X.
Features overview

* Design of high quality and complex network topologies.
* Emulation of many Cisco router platforms and PIX firewalls.
* Simulation of simple Ethernet, ATM and Frame Relay switches.
* Connection of the simulated network to the real world!
* Packet capture using Wireshark.

Important notice: users have to provide their own Cisco IOS to use with GNS3.

Download here
Read More »

Rabu, 17 Juni 2009

Understanding and Implementing Quality of Service in Cisco Multilayer Switched Networks

Configuration Exercise: Configuring QoS on Cisco IOSBased Catalyst Switches
Complete this configuration exercise to familiarize yourself with basic QoS configuration on Cisco IOSbased Catalyst switches as discussed in this chapter.
Required Resources


The resources and equipment required to complete this exercise are as follows (the last two items are optional):

*
Catalyst 3550
*
Terminal server or workstation connected directly to the console port of the Catalyst 3550 or out-of-band access to the Catalyst 3550
*
Cisco IP Phones infrastructure supporting voice calls (this resource verifies the configuration and is not mandatory)
*
Traffic generator (this resource verifies the configuration and is not mandatory)

Exercise Objective
The purpose of this exercise is to configure a Cisco IOSbased Catalyst switch for the following QoS features:

*
Classification
*
Marking
*
Policing
*
Congestion management
*
Congestion avoidance

The exercise exposes topics such as VLANs and spanning tree found in others chapters of this book. Nevertheless, the main purpose of this exercise is to demonstrate a QoS configuration. In this configuration exercise, your goal is to configure a Catalyst 3550 for the following QoS features:

*
Trust ingress DSCP values for interfaces FastEthernet0/1 through 0/10 when a Cisco IP Phone is attached
*
Reclassify frames on interface FastEthernet0/11 for a CoS value of 4
*
Mark ingress TCP Port 30000 frames on interface FastEthernet0/12 with a DSCP value of16
*
Apply strict-priority queuing for VoIP traffic
*
Configure high-priority queues to have a 2-to-1 (2:1) priority over low-priority queues

Network Diagram
Figure 10-18 shows the network layout for this configuration exercise
Command List

In this configuration exercise, you will use the commands listed in Table 10-7, which are in alphabetical order so that you can easily locate the information you need. Refer to this list if you need configuration command assistance during the configuration exercise. The table includes only the specific parameters used in the example and not all the available options for the command

mls qos


Globally enables QoS

mls qos trust device cisco-phone


Interface configuration command for trusting when a Cisco Phone is learned via CDP on the respective interface; works in conjunction with the mls qos trust dscp and mls qos trust cos commands

mls qos trust dscp


Interface configuration command for trusting DSCP values for ingress frames

no shutdown


Configures an interface in the Administrative UP state

policy-map policy_map_name


Enters the policy-map configuration submode

priority-queue out


Configures queue 4 on the Catalyst 3550 family of switches as a priority queue

service-policy input | output policy-map-name


Maps a policy map to an interface for ingress or egress traffic

set ip dscp dscp_value


Policy-map class action for marking DSCP

show mls qos interface FastEthernet | GigabitEthernet interface


Displays the trusting configuration of an interface

spanning-tree portfast


Configures an interface for the spanning-tree PortFast feature

Switchport


Configures an interface for Layer 2 operation

switchport access vlan vlan-id


Configures an interface for a specific VLAN-ID

vlan vlan-id


Adds or removes a VLAN-ID in the VLAN database

wrr-queue bandwidth weight1 weight2 weight3 weight4


For weight1 weight2 weight3 weight4, enter the ratio that determines the frequency in which the WRR scheduler dequeues packets; separate each value with a space (the range is 1 to 65536)

wrr-queue cos-map queue-id cos1 ... cos8


Configures CoS value to egress queue mapping
Task 1: Globally Enable QoS

Step1 Connect the Catalyst switch to a terminal server or directly to the workstation's serial port for in-band connectivity.

Step2 Globally enable QoS features on the switch.

Switch#configure terminal
Switch(config)#mls qos

Step3 Verify that QoS is globally enabled.

Switch(config)#do show mls qos
QoS is enabled

NOTE

The Cisco IOS do command is a recent addition to Cisco IOS to allow execution of privileged mode commands within configuration mode. This command saves the time and annoyance of exiting out and re-entering configuration mode. do is only found in the most recent Cisco IOS version, so it may not be supported in your version. If not, exit configuration mode and type the command (minus the keyword do) in privileged mode.

Recall that for the Catalyst 4000 and 4500 families of switches running Cisco IOS, qos commands are not prefixed with the keyword mls.
Task 2: Configure the Switch to Trust DSCP on Interfaces FastEthernet0/1 Through 0/10 If a Cisco IP Phone Is Attached

Step1 Enter the range command to configure multiple interfaces simultaneously.

Switch(config)#interface range FastEthernet 0/1 -10

Step2 Specify an access VLAN for IP Phones (voice VLANs are not used in this exercise).

Switch(config-if-range)#switchport access vlan 500

Step3 Configure the switch to trust DSCP for incoming frames only if Cisco IP Phones are attached to the interface.

Switch(config-if-range)#mls qos trust dscp
Switch(config-if-range)#mls qos trust device cisco-phone

Step4 Configure the interfaces for spanning-tree PortFast.

Switch(config-if-range)#spanning-tree portfast
%Warning: portfast should only be enabled on ports connected to a single
host. Connecting hubs, concentrators, switches, bridges, etc... to this
interface when portfast is enabled, can cause temporary bridging loops.
Use with CAUTION
%Portfast will be configured in 10 interfaces due to the range command
but will only have effect when the interfaces are in a non-trunking mode.

Step5 Enable the interfaces.

Switch(config-if-range)#no shutdown

Step6 Verify the QoS configuration.

Switch#show mls qos interface FastEthernet 0/1
FastEthernet0/1
trust state: not trusted
trust mode: trust dscp
COS override: dis
default COS: 0
DSCP Mutation Map: Default DSCP Mutation Map
trust device: cisco-phone

Task 3: Configure the Switch to Classify All Incoming Frames on Interface FastEthernet 0/11 with a CoS Value of 4 for Untagged Frames

Step1 Enter the interface configuration mode for FastEthernet0/11.

Switch(config)#interface FastEthernet 0/11

Step2 Configure the interface to classify all ingress frames with a CoS value of 4.

Switch(config-if)#mls qos cos 4

Step3 Verify the QoS configuration.

Switch#(config-if)#do show mls qos interface FastEthernet 0/11
FastEthernet0/11
trust state: not trusted
trust mode: not trusted
COS override: dis
default COS: 4
DSCP Mutation Map: Default DSCP Mutation Map
trust device: none

Task 4: Configure a Policy Map, Class Map, and the Interface Such That All Ingress TCP Port 30000 Packets on FastEthernet0/11 Have Their DSCP Set to 16

Step1 Configure an access list to match packets on TCP port 30000.

Switch(config)#access-list 100 permit tcp any any eq 30000

Step2 Configure a traffic profile using a class map.

Switch(config)#class-map TCP-PORT-30k
Switch(config-cmap)#match access-group 100
Switch(config-cmap)#exit

Step3 Configure a policy map to apply the class map in Step 2 to the class action of setting the DSCP to 16.

Switch(config)#policy-map BCMSN
Switch(config-pmap)#class TCP-PORT-30k
Switch(config-pmap-c)#set ip dscp 16
Switch(config-pmap-c)#exit
Switch(config-pmap)#exit

Step4 Apply the policy-map ingress on interface FastEthernet0/11.

Switch(config)#interface FastEthernet 0/11
Switch(config-if)#service-policy input BCMSN
Switch(config-if)#exit

Step5 Verify the policy-map configuration.

Switch#show policy-map interface FastEthernet 0/11

FastEthernet0/11

service-policy input: BCMSN

class-map: TCP-PORT-30k (match-all)
0 packets, 0 bytes
5 minute offered rate 0 bps, drop rate 0 bps
match: access-group 100

class-map: class-default (match-any)
0 packets, 0 bytes
5 minute offered rate 0 bps, drop rate 0 bps
match: any
0 packets, 0 bytes
5 minute rate 0 bps

Task 5: Configure All Egress Queues Such That CoS Values 4, 6, and 7 Use Queue 3 and a CoS Value of 5 Uses Queue 4

Step1 Enter the range command to configure multiple interfaces simultaneously.

Switch(config)#interface range FastEthernet 0/1 -24

Step2 Configure interfaces for appropriate CoS mapping.

Switch(config-if)#wrr-queue cos-map 4 5
Switch(config-if)#wrr-queue cos-map 3 4 6 7
Switch(config-if)#exit

Task 6: Configure Queue 4 as a Strict-Priority Queue

Step1 Enter the range command to configure multiple interfaces simultaneously.

Switch(config)#interface range FastEthernet 0/1 -24

Step2 Configure queue 4 as a strict-priority queue.

Switch(config-if)#priority-queue out

Task 7: Configure WRR Weights Such That Queue 3 Receives Twice as Much Service as Any Other Single Queue

Step1 Enter the range command to configure multiple interfaces simultaneously.

Switch(config)#interface range FastEthernet 0/1 -24

Step2 Configure queue 3 with twice the service level as that of any other queue.

Switch(config-if)#wrr-queue bandwidth 20 20 40 20

Step3 Verify the WRR configuration.

Switch#show mls qos interface FastEthernet 0/1 queueing
FastEthernet0/1
Egress expedite queue: ena
wrr bandwidth weights:
qid-weights
1 - 20
2 - 20
3 - 40
4 - 20 when expedite queue is disabled
Cos-queue map:
cos-qid
0 - 1
1 - 1
2 - 2
3 - 2
4 - 3
5 - 4
6 - 3
7 - 3

Task 8: Verify All Configurations by Viewing Interface Statistics

Switch#show mls qos interface FastEthernet 0/1 statistics
FastEthernet0/1
Ingress
dscp: incoming no_change classified policed dropped (in bytes)
Others: 97663325 87828650 9834675 0 0
Egress
dscp: incoming no_change classified policed dropped (in bytes)
Others: 30540345 n/a n/a 0 0


Read More »
Monitor dan Memblok Trafik Virus Pada Cisco Router

Router merupakan sebuah device yang berfungsi untuk meneruskan paket-paket dari sebuah network ke network yang lainnya (baik LAN ke LAN atau LAN ke WAN) sehingga host-host yang ada pada sebuah network bisa berkomunikasi dengan host-host yang ada pada network yang lain. Router menghubungkan network-network tersebut pada network layer dari model OSI, sehingga secara teknis Router adalah Layer 3 Gateway.


Selain itu juga router dapat menangkap dan melihat aktivitas trafik dalam jaringan, sehingga memudahkan kita untuk mengklasifikasikan trafik dan membuang paket-paket yang tidak diperlukan.

Berkembangnya virus-virus komputer yang sangat cepat, cukup merugikan para penyedia jaringan dan pengguna komputer. Serangan virus ini telah banyak mengkonsumsi bandwidth sehingga trafik aplikasi yang sebenarnya tidak bisa dilewatkan melalui jaringan karena jaringan telah dipenuhi oleh paket-paket virus.

Berikut ini tulisan yang menyajikan cara memonitor trafik dan memblok paket virus dengan menggunakan router Cisco.

Untuk menampung semua trafik yang keluar masuk, harus dibuatkan tempat yang biasanya disebut log.

Pada router cisco, buffer log tidak aktfi secara default. Oleh karena itu kita harus mengaktifkannya sebelum menampung trafik yang akan kita lihat.

Cara mengaktifkan log buffer pada Router Cisco:

Router(config)# logging buffered 4096
Router(config)# exit

Angka 4096 mempunyai satuan bytes, jadi tempat/memori yang disediakan untuk menangkat trafik sebesar 4096 Bytes.

Setelah itu, kita membuat profile untuk menangkap trafik dengan menggunakan Access Control List (ACL) extended.

Contoh :

Konfigurasi access-list 101

Router# config t
Router(config)# access-list 101 permit icmp any any log
Router(config)# access-list 101 permit tcp any any gt 0 log
Router(config)# access-list 101 permit udp any any gt 0 log
Router(config)# access-list 101 permit ip any any log

Pengertian permit berarti semua paket (icmp, tcp, udp, ip) diijinkan lewat

Selanjutnya terapkan Access-List yang sudah dibuat pada interface yang akan kita tangkap trafiknya.

Misal kita ingin menangkap trafik yang masuk ke port Fast Ethernet 0 : (dapat diterapkan di semua interface, seperti : E0, S0, S1.1, S2/0.1, ATM0/0.1, dll)

Router(config)# int fa0
Router(config-if)# ip access-group 101 in
Router(config-if)# exit

Agar hasil log dapat terlihat Tanggal dan Jam-nya, maka harus dikonfigurasi sebagai berikut:

Router(config)# service timestamps log datetime localtime
Router(config)# exit
Router#clock set 14:00:00 17 May 2004

Setelah selesai, kita dapat melihat semua trafik yang masuk ke Fast Ethernet 0:

Perintah yang digunakan adalah : show log

Router# show log

May 17 14:02:38: %SEC-6-IPACCESSLOGP: list 101 permitted tcp 172.21.0.182(1019) -> 192.168.134.82(515), 2 packets

May 17 14:02:44: %SEC-6-IPACCESSLOGDP: list 101 permitted icmp 192.168.134.2 -> 192.168.134.42 (3/13), 6 packets

May 17 14:02:44: %SEC-6-IPACCESSLOGP: list 101 permitted tcp 172.21.0.182(1019) -> 192.168.134.43(515), 1 packet

May 17 14:03:03: %SEC-6-IPACCESSLOGP: list 101 permitted tcp 172.21.0.155(1014) -> 192.168.134.67(515), 2 packets

May 17 14:03:05: %SEC-6-IPACCESSLOGP: list 101 permitted tcp 172.21.0.182(1005) -> 192.168.134.67(515), 2 packets

Dari data trafik baris pertama di atas, paket tcp port 1019 dengan IP 172.21.0.182 masuk ke port Fast Ethernet 0 dengan tujuan IP 192.168.134.82 menggunakan port 515 sebanyak 2 paket, terjadi pada tanggal 17 May 2004 jam 14:02:38.

Dari data trafik baris pertama di atas, paket tcp port 1019 dengan IP 172.21.0.182 masuk ke port Fast Ethernet 0 dengan tujuan IP 192.168.134.82 menggunakan port 515 sebanyak 2 paket, terjadi pada tanggal 17 May 2004 jam 14:02:38.Dari data trafik baris pertama di atas, paket tcp port 1019 dengan IP 172.21.0.182 masuk ke port Fast Ethernet 0 dengan tujuan IP 192.168.134.82 menggunakan port 515 sebanyak 2 paket, terjadi pada tanggal 17 May 2004 jam 14:02:38.Untuk melihat throughput atau utilisasi pada interface Fast Ethernet 0, dapat menggunakan perintah:

Router# sho int fa0

….
5 minute input rate 11264000 bits/sec, 2378 packets/sec
5 minute output rate 5203000 bits/sec, 3060 packets/sec
……

Virus Jaringan

PC yang terkena virus akan selalu mengirimkan paket-paket ke jaringan dalam jumlah besar dalam waktu singkat.

Jika pada saat kita menangkap trafik pada suatu interface, terdapat pola paket yang sangat banyak dan menggunakan port TCP, UDP atau ICMP yang sama, kemungkinan jaringan ini terkena virus.

Berikut contoh-contoh paket virus dalam jaringan :

Salah satu jenis Virus Blaster menggunakan TCP port 135, virus ini dapat memenuhi jaringan dan menyebabkan aplikasi di jaringan menjadi lambat atau bahkan hang. Paket ini akan terus memenuhi jaringan walaupun kondisi komputer sedang tidak melakukan aktivitas.

May 19 14:25:48: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.69(2865) -> 129.74.248.15(135), 1 packet

May 19 14:25:49: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.66(4283) -> 10.239.97.117(135), 1 packet

May 19 14:25:50: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.69(2897) -> 129.74.248.47(135), 1 packet

May 19 14:25:51: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.70(3832) -> 166.58.195.45(135), 1 packet

May 19 14:25:52: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.68(2189) -> 68.44.91.87(135), 1 packet

May 19 14:25:53: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.70(3864) -> 166.58.195.77(135), 1 packet

May 19 14:25:54: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.66(4335) -> 10.239.97.167(135), 1 packet

May 19 14:25:55: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.69(2947) -> 129.74.248.97(135), 1 packet

May 19 14:25:56: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.66(4369) -> 10.239.97.199(135), 1 packet

May 19 14:25:57: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.68(2239) -> 68.44.91.137(135), 1 packet

May 19 14:25:58: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.70(3914) -> 166.58.195.127(135), 1 packet

Jenis Virus Blaster yang lain menggunakan TCP port 445, 139 dan UDP port 137 (ada juga yang menggunakan port 138, tetapi tidak ditampilkan di sini)

May 25 15:46:46: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2774) -> 64.120.84.40(445), 1 packet

May 25 15:46:47: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2776) -> 64.120.84.41(445), 1 packet

May 25 15:46:48: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2778) -> 64.120.84.42(445), 1 packet

May 25 15:46:49: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2780) -> 64.120.84.43(445), 1 packet

May 25 15:46:50: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2782) -> 64.120.84.44(445), 1 packet

May 25 15:46:51: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2784) -> 64.120.84.45(445), 1 packet

May 25 15:46:52: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2787) -> 64.120.84.46(139), 1 packet

May 25 15:46:53: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2789) -> 64.120.84.47(139), 1 packet

May 25 15:46:54: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2790) -> 64.120.84.48(445), 1 packet

May 25 15:46:55: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2792) -> 64.120.84.49(445), 1 packet

May 25 15:46:56: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2794) -> 64.120.84.50(445), 1 packet

May 25 15:48:06: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2922) -> 64.120.84.111(139), 1 packet

May 25 15:48:07: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2924) -> 64.120.84.112(139), 1 packet

May 25 15:48:08: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2940) -> 64.120.84.119(139), 1 packet

May 25 15:48:10: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2944) -> 64.120.84.121(139), 1 packet

May 25 15:48:11: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2952) -> 64.120.84.125(445), 1 packet

May 25 15:48:12: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2955) -> 64.120.84.126(139), 1 packet

May 25 15:48:13: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2956) -> 64.120.84.127(445), 1 packet

May 25 15:48:14: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2959) -> 64.120.84.128(139), 1 packet

May 25 15:48:15: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2962) -> 64.120.84.129(139), 1 packet

May 25 15:48:16: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2964) -> 64.120.84.130(139), 1 packet

May 25 15:48:17: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2966) -> 64.120.84.131(139), 1 packet

May 25 15:48:18: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2968) -> 64.120.84.132(139), 1 packet

May 25 15:48:19: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2970) -> 64.120.84.133(139), 1 packet

May 25 15:48:21: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2974) -> 64.120.84.135(139), 1 packet

May 25 15:48:22: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2976) -> 64.120.84.136(139), 1 packet

May 25 15:48:23: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2978) -> 64.120.84.137(139), 1 packet

May 25 15:48:24: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2981) -> 64.120.84.138(139), 1 packet

May 25 15:48:25: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2984) -> 64.120.84.139(139), 1 packet

May 25 15:48:26: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2985) -> 64.120.84.140(445), 1 packet

May 25 15:48:27: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2979) -> 64.120.84.138(445), 1 packet

May 25 15:48:28: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2984) -> 64.120.84.139(139), 1 packet

May 25 15:48:29: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2992) -> 64.120.84.143(139), 1 packet

May 25 15:48:30: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2974) -> 64.120.84.135(139), 1 packet

May 25 15:48:32: %SEC-6-IPACCESSLOGP: list 107 permitted tcp 202.152.18.230(2978) -> 64.120.84.137(139), 1 packet

May 18 16:20:48: %SEC-6-IPACCESSLOGP: list 104 permited udp 10.49.100.230(1028) -> 19.135.133.55(137), 1 packet

May 18 16:20:49: %SEC-6-IPACCESSLOGP: list 104 permited tcp 10.49.12.124(4616) -> 10.14.44.151(445), 1 packet

May 18 16:20:50: %SEC-6-IPACCESSLOGP: list 104 permited tcp 10.49.148.98(2979) -> 10.49.181.197(445), 1 packet

May 18 16:20:51: %SEC-6-IPACCESSLOGP: list 104 permited tcp 10.49.20.116(4176) -> 10.49.239.149(445), 1 packet

May 18 16:20:52: %SEC-6-IPACCESSLOGP: list 104 permited udp 10.49.18.195(1030) -> 139.64.66.76(137), 1 packet

May 18 16:20:53: %SEC-6-IPACCESSLOGP: list 104 permited udp 10.49.12.34(1027) -> 120.134.165.57(137), 1 packet

May 18 16:20:54: %SEC-6-IPACCESSLOGP: list 104 permited udp 10.49.6.35(1031) -> 3.151.81.106(137), 1 packet

May 18 16:20:55: %SEC-6-IPACCESSLOGP: list 104 permited tcp 10.49.20.115(3517) -> 10.49.217.164(445), 1 packet

May 18 16:20:56: %SEC-6-IPACCESSLOGP: list 104 permited tcp 10.49.2.131(1903) -> 10.174.107.77(445), 1 packet

May 18 16:20:57: %SEC-6-IPACCESSLOGP: list 104 permited tcp 10.49.22.68(4704) -> 10.57.51.106(445), 1 packet

May 18 16:20:58: %SEC-6-IPACCESSLOGP: list 104 permited udp 10.49.5.99(1027) -> 132.70.123.242(137), 1 packet

May 19 14:25:48: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.69(2865) -> 129.74.248.15(135), 1 packet

May 19 14:25:49: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.66(4283) -> 10.239.97.117(135), 1 packet

May 19 14:25:50: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.69(2897) -> 129.74.248.47(135), 1 packet

May 19 14:25:51: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.70(3832) -> 166.58.195.45(135), 1 packet

May 19 14:25:52: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.68(2189) -> 68.44.91.87(135), 1 packet

May 19 14:25:53: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.70(3864) -> 166.58.195.77(135), 1 packet

May 19 14:25:54: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.66(4335) -> 10.239.97.167(135), 1 packet

May 19 14:25:55: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.69(2947) -> 129.74.248.97(135), 1 packet

May 19 14:25:56: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.66(4369) -> 10.239.97.199(135), 1 packet

May 19 14:25:57: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.68(2239) -> 68.44.91.137(135), 1 packet

May 19 14:25:58: %SEC-6-IPACCESSLOGP: list 102 permitted tcp 10.236.48.70(3914) -> 166.58.195.127(135), 1 packet

Paket Virus Welchia/Nachi:

Oct 22 10:59:50: %SEC-6-IPACCESSLOGDP: list 101 permitted icmp 202.152.13.98 -> 192.170.211.87 (8/0), 1 packet

Oct 22 10:59:51: %SEC-6-IPACCESSLOGDP: list 101 permitted icmp 202.152.13.98 -> 192.170.211.248 (8/0), 1 packet

Oct 22 10:59:52: %SEC-6-IPACCESSLOGDP: list 101 permitted icmp 202.152.13.98 -> 192.170.212.186 (8/0), 1 packet

Oct 22 10:59:53: %SEC-6-IPACCESSLOGDP: list 101 permitted icmp 202.152.13.98 -> 192.170.213.46 (8/0), 1 packet

Dengan menggunakan Router kita dapat memblok paket-paket tersebut diatas agar tidak menulari jaringan yang lain atau memenuhi jaringan WAN.

Bloking paket virus dilakukan di sisi router pada interface yang paling dekat dengan keberadaan jaringan yang bervirus.

Contoh cara melakukan Bloking Paket pada virus Blaster yang menggunakan TCP port 445 dan UDP port 137 adalah dengan menggunakan Access Control List (ACL) sebagai berikut :

Router# config t
Router(config)# access-list 104 deny tcp any any eq 445 log
Router(config)# access-list 104 deny udp any any eq 137 log
Router(config)# access-list 104 permit ip any any

Catatan : Jangan lupa di akhir command untuk selalu memasang permit ip any any , setelah anda melakukan bloking dengan perintah deny. Jika anda tidak memasang permit ip any any, maka semua paket akan diblok.

Selanjutnya kita pasang access-list 104 di atas, pada interface tempat masuknya virus, misal di interface ethernet0:

Router(config)# int e0
Router(config-if)#ip access-group 104 in
Router(config-if)# exit

Untuk melihat hasilnya adalah sebagai berikut :

Router# sho log

May 18 16:21:08: %SEC-6-IPACCESSLOGP: list 104 denied udp 169.254.166.50(137) -> 169.254.255.255(137), 1 packet

May 18 16:21:09: %SEC-6-IPACCESSLOGP: list 104 denied tcp 10.49.151.68(1339) -> 10.49.35.78(445), 1 packet

May 18 16:21:10: %SEC-6-IPACCESSLOGP: list 104 denied udp 10.49.100.230(1028) -> 4.71.4.82(137), 1 packet

May 18 16:21:11: %SEC-6-IPACCESSLOGP: list 104 denied udp 10.49.19.130(1027) -> 46.33.60.237(137), 1 packet

May 18 16:21:12: %SEC-6-IPACCESSLOGP: list 104 denied udp 10.49.7.194(1028) -> 140.120.202.83(137), 1 packet

May 18 16:21:13: %SEC-6-IPACCESSLOGP: list 104 denied tcp 10.49.15.132(3882) -> 10.74.93.59(445), 1 packet

May 18 16:21:14: %SEC-6-IPACCESSLOGP: list 104 denied tcp 10.49.20.115(3562) -> 185.142.133.192(445), 1 packet

May 18 16:21:15: %SEC-6-IPACCESSLOGP: list 104 denied tcp 10.49.12.124(3058) -> 10.228.79.203(445), 1 packet

May 18 16:21:16: %SEC-6-IPACCESSLOGP: list 104 denied tcp 10.49.12.40(3571) -> 31.7.189.248(445), 1 packet

May 18 16:21:17: %SEC-6-IPACCESSLOGP: list 104 denied udp 10.49.13.130(1026) -> 14.0.106.191(137), 1 packet

May 18 16:21:18: %SEC-6-IPACCESSLOGP: list 104 denied udp 10.49.15.99(1029) -> 62.178.109.147(137), 1 packet

May 18 16:21:19: %SEC-6-IPACCESSLOGP: list 104 denied udp 10.49.8.105(1027) -> 144.203.127.85(137), 1 packet

May 18 16:21:20: %SEC-6-IPACCESSLOGP: list 104 denied udp 10.49.8.6(1027) -> 119.123.155.124(137), 1 packet

May 18 16:21:21: %SEC-6-IPACCESSLOGP: list 104 denied tcp 10.49.20.116(4314) -> 17.101.32.39(445), 1 packetTerlihat bahwa semua paket yang menggunakan TCP port 445 dan UDP port 137 akan di Deny (blok).Terlihat bahwa semua paket yang menggunakan TCP port 445 dan UDP port 137 akan di Deny (blok).Hal ini sangat bermanfaat jika jaringan kita menggunakan WAN.

Terlihat bahwa semua paket yang menggunakan TCP port 445 dan UDP port 137 akan di Deny (blok).Hal ini sangat bermanfaat jika jaringan kita menggunakan WAN.Misal kita menggunakan WAN Frame Relay dengan kecepatan 64 Kbps. Jika suatu LAN 100 Mbps di remote terkena virus seperti diatas, maka semua paket virus ini akan menyebar dan masuk ke WAN yang mempunyai kecepatan hanya 64 Kbps. Dapat dibayangkan pasti jaringan WAN yang 64 kbps ini akan penuh, dan user-user di remote tidak akan bisa melakukan hubungan ke jaringan pusat.

Dengan dilakukan bloking seperti cara di atas, maka jaringan WAN 64 Kbps ini akan bersih dan tetap terjaga pemakaian bandwidthnya.

Selamat mencoba!!!

daftar port : disini

sumber tulisan : disini
Read More »

Senin, 15 Juni 2009

Virus Sandra Dewi semakin menggila

Hati-hati bila anda menemukan file Sandra Dewi Bugil, karena akhir-akhir ini dilaporkan virus sadra dewi bugil sedang mengganas.

Adi Saputera, pakar keamanan dari Vaksincom menjelaskan, Norman Security Suite (NSS) dengan teknologi Sandbox dan DNS Matching tanpa update mendeteksi virus Sandra Dewi sebagai new unkown virus. NSS setelah update mengidentifikasi Sandra Dewi Bugil.exe sebagai W32/Sadra.A

Ciri-ciri dari file virus ini, diantaranya sebagai berikut:
* Memiliki ukuran file sebesar 132 kb.
* Mempunyai type file Application.
* Berextension file .exe.
* Memiliki icon gambar (JPEG image).

Dilanjutkan Adi, virus Sandra Dewi dibuat dengan menggunakan bahasa pemrograman visual basic. Jika virus berhasil menginfeksi, maka ia akan membuat beberapa file virus diantaranya :
* C:\Sandra Dewi Bugil.exe (pada semua root drive)
* C:\Documents and Settings\%user%\Start Menu\Programs\Startup\Sandra Dewi Bugil.exe
* C:\WINDOWS\Sandra Dewi Bugil.exe
* C:\WINDOWS\system32\ Sandra Dewi Bugil.exe
* Membuat duplikat file virus pada setiap folder yang ada pada removable drive/usb.

"Masih ingat dengan virus Blue Fantasy, virus yang menampilkan pesan sebelum login, dan kini virus Sandra Dewi juga menampilkan sebuah pesan," ujarnya seperti yang dikutip dari detikinet..com, Jumat (12/6/2009).

Sebagai bentuk pertahanan, masih kata Adi, virus akan mencoba melakukan usaha blok terhadap beberapa fungsi Windows. Beberapa fungsi Windows yang diblok diantaranya sebagai berikut :
* Folder Options (dilakukan untuk mencegah akses terhadap file/folder yang disembunyikan)
* Registry Editor (dilakukan untuk mencegah akses perbaikan registry)
* Search/Find (dilakukan untuk mencegah dari pembersihan virus)
* Command Prompt (dilakukan untuk mencegah dari proses kill virus)
* Task Manager (dilakukan untuk mencegah proses monitoring virus)
* Control Panel (dilakukan untuk mencegah akses kontrol dari OS komputer)
* MsConfig/System Configuration Utility (dilakukan untuk mencegah akses pada startup)

Selain itu, virus juga mencoba melakukan usaha blok terhadap beberapa fungsi Windows yang lain seperti diantaranya :
* Disable klik kanan pada desktop.
* Disable 'All Programs' pada Start Menu.
* Disable menu Log Off/Turn Off pada Start Menu.

Dengan usaha ini, virus mencoba agar pengguna komputer kesulitan dalam menjalankan program tertentu, dan bahkan kesulitan untuk me-restart, log-off maupun shutdown komputer.

Read More »

Rabu, 27 Mei 2009

Mengenal Routing Static

Rute Statik adalah rute atau jalur spesifik yang ditentukan oleh user untuk meneruskan paket dari sumber ke tujuan. Rute ini ditentukan oleh administrator untuk mengontrol perilaku routing dari IP “internetwork”.

Pentingnya Rute Statik

Rute Statik menjadi sangat penting jika software IOC Cisco tidak bisa membentuk sebuah rute ke tujuan tertentu. Rute Statik juga sangat berguna untuk membuat “gateway” untuk semua paket yang tidak bisa di”routing”.(default route).


“Stub Network”

Rute Statik, umumnya digunakan untuk jalur/path dari jaringan ke sebuah “stub network” (jaringan yang dibelakangnya tidak ada jaringan lain).


Sebuah “stub network’ (kadang di sebut “leaf node”) adalah jaringan yang hanya dapat diakses melalui satu rute. Seringkali, rute statik digunakan sebagai jalan satu-satunya untuk keluar masuk jaringan Stub.

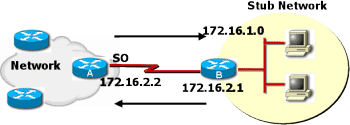
Catatan : Rute statik dapat digunakan untuk koneksi ke suatu network yang tidak terhubung langsung dengan router anda. Untuk koneksi “end-to-end”, rute statik harus dikonfigurasi di dua arah.

Konfigurasi Rute Statik

Mengkonfigurasi Rute statik adalah dengan memasukkan tabel routing secara manual. Tidak terjadi perubahan dinamik dalam tabel ini selama jalur/rute aktif.

Perintah “ip route”

Perintah “ip route” digunakan untuk mengkonfigurasi sebuah rute statik dalam mode konfigurasi global.

ip route Command Syntax

Sintak untuk perintah “ip route” adalah sebagai berikut :
ip route [network][mask][gateway (address | interface)][distance][permanent]


Parameter Perintah “ip route”
network : Network atau subnet tujuan
mask : Subnet mask
address : Alamat IP router Hop berikutnya.(IP address of next-hop router)
interface : Nama interface yang digunakan untuk mencapai network tujuan. Interface dapat berupa interface point-to-point. Perintah tidak akan berfungsi jika interface adalah multiaccess (contoh “shared media Ethernet interface”).
distance (Optional) : Mendefinisikan “administrative distance”.
permanent (Optional) : Menyatakan bahwa rute tidak akan dihapus, ketika interface mati (shuts down).

Contoh Konfigurasi Rute Statik


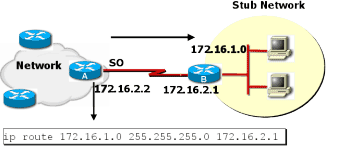
Tugas rute statik untuk mencapai stub network 172.16.1.0 adalah melalui Router A karena hanya ini satu-satunya jalan untuk mencapai network 172.16.1.0.

Contoh rute statik:
Router(config)#ip route 172.16.1.0 255.255.255.0 172.16.2.1


ip route : Identifikasi rute statik
172.16.1.0 : Alamat IP Stub Network
255.255.255.0 : Subnet Mask
172.16.2.1 : Alamat IP Router B

Catatan : Ini adalah sebuah rute “unidirectional”. Anda harus mengkonfigurasi rute dari arah/sisi lawan (Router B).

“Default Route”


“Default route” adalah tipe rute statik khusus. Sebuah “default route” adalah rute yang digunakan ketika rute dari sumber/source ke tujuan tidak dikenali atau ketika tidak terdapat informasi yang cukup dalam tabel routing ke network tujuan.

“Default Route Forwarding”


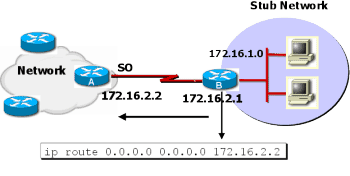
Pada gambar di atas, Router B dikonfigurasi untuk meneruskan/forward semua frame ke network tujuan yang tidak terdaftar secara eksplisit dalam routing tabel Router A.

Contoh “Default Route”

Router(config)#ip route 0.0.0.0 0.0.0.0 172.16.2.2

ip route : Menyatakan rute statik
0.0.0.0 : Rute ke “nonexistent subnet”(mencakup semua IP)
0.0.0.0 : Special mask mengindikasikan “default route”
172.16.2.2: Alamat IP Router A.

Kesimpulan

1. Routing adalah proses dimana suatu item dapat sampai ke tujuan dari satu lokasi ke lokasi lain. Untuk bisa me-routing, sebuah router harus tahu alamat tujuan, alamat asal/source, rute awal yang mungkin, dan path/jalur terbaik.
2. Informasi routing adalah router mempelajari, baik statik maupun dinamik, kemudian informasi tersebut ditempatkan dalam routing tabelnya.
3. Rute Statik adalah rute atau jalur spesifik yang ditentukan oleh user untuk meneruskan paket dari sumber ke tujuan. Rute ini ditentukan oleh administrator untuk mengontrol perilaku routing dari IP “internetwork”.
4. Untuk mengkonfigurasi sebuah rute statik, masukkan perintah “ip route” dengan diikuti parameter: network, mask, address/alamat, interface, dan jarak/distance.
5. “Default route” adalah tipe rute statik khusus. Sebuah “default route” adalah rute yang digunakan ketika rute dari sumber/source ke tujuan tidak dikenali atau ketika tidak terdapat informasi yang cukup dalam tabel routing ke network tujuan.

Note :

Administrative distance (AD) adalah nilai acuan untuk memilih jalur/rute trafik.
Nilai semakin kecil adalah nilai yang lebih dipercaya/dipilih oleh si router, karena dianggap oleh algoritma routing merupakan jarak terpendek.

Kita bisa memanipulasi nilai AD, misal :
ip route 10.1.1.0 255.255.255.0 172.1.1.1 10
ip route 10.1.1.0 255.255.255.0 192.168.1.2 100

dari contoh diatas AD utk routing pertama adalah 10, dan AD utk routing kedua adalah 100. Maka trafik yang menuju ke 10.1.1.0 pasti melewati jalur 172.1.1.1, tetapi jika jalur/gateway 172.1.1.1 down, maka utk menuju ke 10.1.1.0 akan melalui jalur kedua yaitu 192.168.1.2, tetapi jika jalur pertama UP lagi, maka otomatis trafik akan pindah lagi ke jalur pertama

Untuk routing dinamik juga mempunyai AD , misal :
RIP : 120, IGRP : 100, OSPF : 110, EIGRP : 90, BGP : 200

Sumber : disini
Read More »

Senin, 27 April 2009

Seputar VLAN (Virtual Local Area Network)

1. Salah satu kemampuan switch adalah menyediakan VLAN (virtual LAN)
2. VLAN digunakan dengan alasan Flooding, Sekuriti dan Kinerja Sistem
3. VLAN dapat mencakup beberapa switch, hanya saja kelemahannya adalah banyaknya
port switch yang menghubungkan switch tersebut, membutuhkan lebih banyak waktu,
manual dan sulit di kelola.
4. Tujuan VLAN Trunking adalah Untuk menghubungkan switch dengan interlink(uplink)
kecepatan tinggi dan beberapa VLAN dapat berbagi satu kabel
5. Switch mengidentifikasikan frame setiap VLAN pada waktu mereka dikirim melalui
Trunk Link.
6. Tujuan VLAN tagging adalah agar traffik dari beberapa VLAN dapat melewati Trunk
Link yang digunakan untuk menghubungkan antar switch.
7. Tujuan VTP adalah untuk menyediakan fasilitas sehingga switch Cisco dapat diatur
sebagai suatu group.
8. Mode VLAN Tagging
• Mode Server, VTP Server mempunyai kontrol penuh atas pembuatan VLAN atau
pengubahan domain mereka. Ini adalah default mode dari VTP
• Mode client, VTP tidak memperbolehkan administrator untuk membuat, mengubah
atau menghapus VLAN manapun. Disebut juga mode mendengar pasif, informasi yang
diterima akan diteruskan ke switch tetangganya dalam domain tersebut.
• Mode Transparent, Switch tidak berpartisipasi dalam VTP.Switch tidak
menyebarkan konfigurasi VLANnya sendiri dan switch tidak meyingkronisasikan
database VLAN dengan advertisement yang diterima.


Read More »

Beberapa PIN Assignment untuk perangkat VSAT

Lagi buka-buka catatan gue saat dulu masih berkecimpung dalam transmisi satelit. saat itu gue nemuin catetan yang mungkin masih bisa dipakai ama temen-temen ato junior gue di tempat lama.

Berikut beberapa konfigurasi untuk PIN Assigment perangkat-perangkat VSAT yang pernah gue pakai. Mohon masukannya apabila ada kesalahan-kesalahan dalam penulisan.

Power Suply Configuration ODU Comtech to PLN

A : Phasa/Line
B : Ground/Earth
C : Neutral

Pemasangan pin assignment ini tidak boleh terbalik


Personal Earth Station Console cable

DB9 to RJ11
2 → 2
3 → 5
5 → 3

Note : ping RJ 11 dimulai dari angka 2.

Telephony Earth Station Console cable

DB9 to RJ11
2 → 3
3 → 2
5 → 3


Anasat Single Packet Transceiver console cable configuration

DB9 to Military
2 → 2
3 → 5
5 → 3


ODU Codan console cable configuration

DB9 to Military
2 → J
3 → H
5 → D
7 → G
8 → T


Comtech Single Packet Transceiver console cable configuration


DB9 to Military
2 → G
3 → E
5 → T


Loopback DB25


DB25 to DB25
2 → 3
4 → 8
6 → 20
15 → 24


Comtech to Memotech Multiplexer RS 232 cable configuration


Modem to Memotech Mux
1 → 1
2 → 2
3 → 3
4 → 4
5 → 5
6 → 6
7 → 7
8 → 8
15 → 15
17 → 17
20 → 20
24 → 15


Comstream Modem to Memotech Multiplexer RS 232 cable configuration

Digunakan Full straight cable (pin 18 dan 21 disconnected)


Mudah-mudahan bisa membantu...


Read More »

Kamis, 23 April 2009

Jawaban MID CyberPreneurship


Nama : Tejo Martono
NIM : 0511521023
Mata Kuliah : Cyberpreneurship


Jawaban Mid-Test Cyberpreneurship


1. Entrepreneurship adalah sikap atau attitude yang ditunjukkan dengan wujud kepercayaan diri yang kuat, ulet dan tangguh, berpikir positif, kreatif dan ambisius. Inti dari entrepreneurship itu adalah kemandirian. Orang yang tidak mandiri, takkan pernah jadi entrepreneur. Pada prinsipnya Entrepreneurship itu ada pada semua orang, karena dalam diri setiap orang itu ada bakat dan kekuatan kemandirian. Tingal seberapa besar yang dimilikinya dan seberapa nekad orang itu untuk membangkitkan “naga entrepreneur “ itu dari dalam dirinya.

Technopreneurship adalah sebuah inkubator bisnis berbasis teknologi, yang memiliki wawasan untuk menumbuh kembangkan jiwa kewirausahaan di kalangan generasi muda, khususnya mahasiswa sebagai peserta didik dan merupakan salah satu strategi terobosan baru untuk mensiasati masalah pengangguran intelektual yang semakin meningkat ( + 45 Juta Orang). Dengan menjadi seorang usahawan terdidik, generasi muda, khususnya mahasiswa akan berperan sebagai salah satu motor penggerak perekonomian melalui penciptaan lapangan-lapangan kerja baru. Semoga dengan munculnya generasi technopreneurship dapat memberikan solusi atas permasalahan jumlah pengangguran intelektual yang ada saat ini. Selain itu juga bisa menjadi arena untuk meningkatkan kualitas SDM dalam penguasaan IPTEK, sehingga kita bisa mempersiapkan tenaga handal ditengah kompetisi global.

Cyberpreneurship adalah Jiwa kewirausahaan yang memanfaatkan media internet. Cyberpreneurship juga dapat diartikan sebagai kiat-kiat untuk mencari peluang bisnis dengan memanfaatkan teknologi-teknologi yang tersedia di internet.


2.Konsekuensi IT dalam bisnis online tidak dapat dipisahkan. Karena konsep bisnis online adalah menggunakan internet sebagai media pemasaran atau bisnisnya. Sehingga para pelaku bisnis online, setidaknya harus mengerti mengenai dunia IT. Khususnya terhadap aspek-aspek yang berhubungan dengan pengelolaan bisnisnya.

Analisa tren bisnis dapat dimulai dengan menjawab pertanyaan pokok berikut ini :
• Siapakah yang akan menjadi pesaing dewasa ini, dan siapakah pesaing di masa mendatang. ?
• Apakah strategi dan tujuan utama para pesaing. ?
• Sejauh mana pentingnya suatu pasar tertentu bagi pesaing?
• Dan apakah pesaing benar-benar melibatkan diri untuk melanjutkan investasinya?
• Kekuatan unik apakah yang dimiliki oleh para pesaing?
• Apakah mereka ini memiliki kelemahan yang dapat dijadikan peluang?
• Perubahan apa yang mungkin terjadi pada strategi pesaing di masa mendatang?
• Strategi pesaing ini meyebabkan implikasi apa dalam pasar, industri dan perusahaan sendiri?

Mekanismenya adalah dengan memutuskan apakah pesaing terpusat secara domestik, terpusat diluar negeri atau tersebar di seluruh penjuru dunia. Hal ini kemudian di buat grafik yang melukiskan keadaan di masa lalu,sekarang,serta berguna untuk mengantisipasi keadaan di masa yang akan datang.

3. Mekanisme untuk memaksimalkan Adsense, SEO dan Affiliate antara lain :
• Buatlah situs atau blog yang saling melengkapi
• Carilah yang berkaitan dengan situs web atau blog yang terkait produk anda
• Posisikan diri anda sebagai pengunjung dan bangun jaringan
• Masukkan ke direktori tentang affiliate program
• Tulis dan buat content yang unik
• Selalu melakukan up date content
• Gunakan Keyword phrase yang tepat
• Pilih phrase yang populer, tetapi jangan terlalu populer
• Buatlah website yang accessible

4. Mekanisme sebelum mengonlinekan sebuah website :
• Yang pertama-tama dipikirkan adalah apa yang ingin ditampilkan dalam web. Apakah itu company profile, atau berita, atau koleksi gambar.
• Setelah tahu apa yang akan ditampilkan baru kemudian dirancang menu-menunya. Menu-menu nanti yang akan menjadi navigasi untuk mengarahkan pengunjung supaya mudah menemukan informasi yang perlu ia dapatkan.
• Supaya pengunjung merasa nyaman browsing di website anda, anda harus membuat supaya web anda cantik. Pilihan warna-warna juga perlu dilakukan supaya mata yang melihatnya enak. Flash juga perlu, tapi dijaga supaya tidak terlalu ramai.
• Cara pembuatan HTML file juga perlu diperhatikan supaya search engine seperti Google mudah mengindex sehingga calon pelanggan yang sedang melakukan searching di Google mudah menemukan web anda sehingga anda mempunyai peluang mendapat pelanggan baru.
• Ukuran file juga harus diperhatikan supaya pengunjung cepat melihat web anda. Kalau terlalu menunggu, pengunjung akan meninggalkan web anda dan pindah ke tempat lain.
• Harus ada pemasaran yang efisien sehingga web anda dikenal orang. Ini bisa dilakukan secara offline maupun online. Jika dananya terbatas maka lakukan dengan online, jika dananya cukup lakukan gabungan pemasaran offline dan online. Untuk online lakukan dengan SEO (Search Engine Optimization), sehingga website anda mudah ditemukan melalui Google
• Website yang dihasilkan harus bisa disimpan dalam versi CD sehingga bisa dipakai sebagai Company Profile CD atau Product Catalog CD. CD ini juga bisa dipakai sebagai presentation tool untuk team sales dan marketing.

5. Berikut perbedaan antara Blogger dan Wordpress :
• Wordpress dapat mengimport postingan yang ada pada Blogger / Blogspot sebaliknya Blogger tidah bisa mengimport postingan yang ada pada Wordpress.
• Wordpress menyediakan form komentar yang user friendly sedangkan Blogger agak ribet untuk memberikan sebuah komentar, tapi jika Anda bisa mensettingnya tentu saja bisa user friendly
• Blogger menyediakan menu Drag Drop yang mudah untuk di gunakan, sedangkan Wordpress sulit Drag Drop edit element halaman.
• Blogger support Google Adsense yang mudah untuk kita gunakan pada Edit elemat halaman, sedangkan Wordpress tidak mensupport Google Andsense, meskipun banyak yang menyediakan plugin google Adnsense
• Wordpress lebih unggul dalam kasus menanggulangi spam karena telah di lengkapi dengan plugin anti spam, Sedangkan Blogger dapat di lakukan dengan moderation order dari commenting systemnya.
• Para pengguna Wordpress tergolong banyak yang sombong di bandingkan dengan Blogger meskipun hanya beberapa saja,
• Apabila Anda telah mempunyai domain dan hosting sendiri software Wordpress telah tersedia dan siap di install di cpanel Anda. Sedangkan Blogger tidak tersedia disana. Tetapi Anda juga bisa menggunakan domain Anda dan hosting pada Blogger.

6. Blog merupakan singkatan dari "web log" adalah bentuk aplikasi web yang menyerupai tulisan-tulisan (yang dimuat sebagai posting) pada sebuah halaman web umum. Tulisan-tulisan ini seringkali dimuat dalam urut terbalik (isi terbaru dahulu baru kemudian diikuti isi yang lebih lama), meskipun tidak selamanya demikian. Situs web seperti ini biasanya dapat diakses oleh semua pengguna internet sesuai dengan topik dan tujuan dari si pengguna blog tersebut. Contohnya : Blogger dan Wordpress

Social Network adalah struktur sosial yang terbuat dari node (yang umumnya adalah individu atau organisasi) yang diikat oleh satu atau lebih spesifik jenis interdependency, seperti nilai, visi, ide, tukar keuangan, persahabatan, hubungan seksual, kekerabatan, benci, konflik atau perdagangan. Contoh : Facebook, Muxlim, Friendster, Multiply dll.

Portal web. Kadangkala disebut dengan portal atau portal internet (internet portal). Di dalam dunia internet istilah ini dimaksudkan untuk website yang menyediakan beraneka ragam informasi untuk para pengunjungnya. Salah satu contohnya adalah layanan yang disediakan oleh American Online, yang beralamat di http://www.aol.com/, dimana di situs ini tersedia beraneka ragam informasi, seperti: belanja secara online (e-Commerce), breaking news, dll. Sedangkan salah satu portal dari Indonesia adalah DetikCom (http://www.detik.com) yang disebut dengan portal berita dan dikelola oleh Agrakom.


Read More »

Selasa, 24 Maret 2009

Manfaat Google selain sebagai Search Engine

Disamping menyediakan akses mudah ke milyaran halaman web, Google juga mempunyai banyak fitur istimewa untuk menolong anda menemukan secara persis apa yang anda cari.


Beberapa fitur istimewa dari google :

1. Google bisa digunakan untuk melihat cuaca


2. Google bisa digunakan untuk melihat waktu.


3. Google bisa digunakan sebagai kalkulator.
Petunjuk penggunaan kalkulator, bisa dibaca di http://www.google.com/help/calculator.html


4. Google bisa digunakan untuk mencari konstanta.
Kita bisa mencari nilai sebuah konstanta di Google, misalnya: pi, e, h, G.


5. Google bisa digunakan untuk mengkonversi satuan.


6. Google bisa digunakan untuk mencari definisi kata atau istilah asing.


7. Google bisa digunakan untuk mengkonversi mata uang.
Google juga mampu mengkonversi mata uang, misalnya dari dollar ke rupiah. Namun, pada fitur ini, Anda harus tahu kode mata uang suatu negara.


Sumber : www.google.com
Read More »

SSH Tunnel menggunakan Ubuntu (sambungan dari tulisan SSH tunnel sebelumnya)

Pada tulisan sebelumnya, gue nulis gimana caranya kita menggunakan SSH Tunnel dengan client Windows. Nah, kebetulan kan pc gue di instal dual OS. Timbul pertanyaan, apakah bisa kalo kita gunakan SSH Tunnel menggunakan Linux? apakah caranya sama dengan di windows? apakah harus instal putty? gimana caranya? dan masih banyak lagi pertanyaan aneh bin njlimet di kepala.

Namun ternyata, SSH Tunnel di Linux (dalam hal ini gue make Ubuntu 8.10) lebih mudah dibandingkan dengan menggunakan windows. Semuanya hanya dalam 1 baris command.

1. Buka terminal ( Application > Accesories > Terminal ) sehingga akan muncul terminal box.
2. Ketikkan command berikut :

ssh username@server -D port -C


Kalau Server yang akan kita SSH tidak menggunakan port standar, tinggal tambahkan "-p portnumber"
tanpa tanda kutip.

contoh :
tedjo@Pirates:~$ sudo ssh tedjo@mail.xxx.xxx -D 7777 -C -p 2008


3. Setelah masuk, masukkan username dan password user kita. Kemudian biarkan.
4. Buka Mozzila Firefox. klik Edit > Preference.
5. Pilih menu Advance > Network > setting.
6. Dibagian Conection setting, pilih manual proxy.
7. Pada baris SOCKS Host, isi dengan 127.0.0.1 port "gunakan port yang kita buat td" (dalam hal
ini port 7777)
Contohnya terlihat pada gambar di bawah ini :

8. Klik Ok. dan keluar.
9. Buka www.myip.dk maka akan muncul ip baru kita. hehhehehe.......


Selamat Ber SSH ria.....


Referensi :

1. dari sini
2. dari sini
Read More »